
เคยไหม? แอบใช้ ChatGPT สรุปเนื้อหาสัญญาของลูกค้า, ใช้ Gemini ช่วยเกลาอีเมลสำคัญ หรือแอบส่งภาพสินค้าใหม่ไปให้ AI ช่วยแต่งรูป เพื่อให้งานเสร็จไวขึ้นโดยไม่ได้บอกใคร… หากคุณเคยทำ พฤติกรรมนี้เรียกว่าการสร้าง “Shadow AI” ภัยเงียบทางการทำงานในยุคดิจิทัลที่กำลังเติบโตอย่างรวดเร็ว และกลายเป็นจุดเริ่มต้นของข้อมูลรั่วไหลระดับองค์กรโดยที่คุณเองก็ไม่ตั้งใจ!
Shadow AI คืออะไร? ทำไมถึงกลายเป็นเรื่องใหญ่
แนวคิด Shadow AI ต่อยอดมาจากคำว่า Shadow IT (การแอบนำอุปกรณ์หรือโปรแกรมส่วนตัวมาใช้ในระบบงาน)
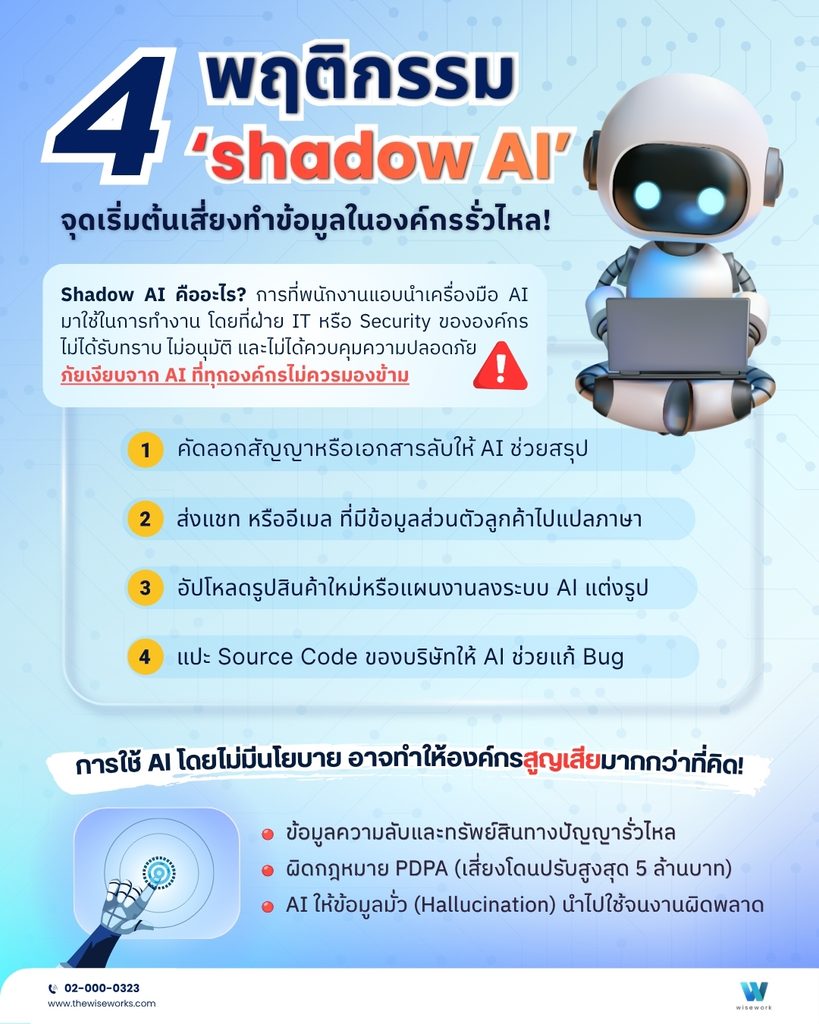
Microsoft และ IBM ให้นิยาม Shadow AI ไว้ว่าคือ “การที่พนักงานนำเครื่องมือ หรือแอปพลิเคชัน AI มาใช้ในการทำงาน โดยที่ฝ่าย IT หรือทีม Cybersecurity ขององค์กรไม่ได้รับทราบ ไม่อนุมัติ และไม่ได้เข้าไปกำกับดูแล”
แม้จุดประสงค์ของพนักงานจะทำไปเพื่อ “หวังดีอยากให้งานเสร็จไวขึ้น” แต่ในมุมของความปลอดภัย หากองค์กรไม่ได้รับรู้ว่ามีการใช้ AI ตัวนั้นๆ และไม่ได้ตั้งค่าควบคุม Data Privacy เอาไว้ ข้อมูลทุกอย่างที่ถูกพิมพ์ (Prompt) หรืออัปโหลดลงไป อาจถูกนำไปใช้เทรนระบบ AI สาธารณะ และกลายเป็นข้อมูลรั่วไหลสู่ภายนอกทันที
📊 สถิติที่น่าตกใจในปี 2026
จากรายงาน IBM Cost of a Data Breach Report (2026) พบว่า 43% ขององค์กรที่เกิดเหตุข้อมูลรั่วไหล มีสาเหตุมาจาก Shadow AI
รายงานจาก PagerDuty (2026) ระบุว่า พนักงานออฟฟิศถึง 66% ยอมรับว่าเคยแอบใช้เครื่องมือ AI ที่บริษัทไม่
อนุมัติ และกว่า 88% ในกลุ่มนี้เคยใส่ข้อมูลงาน ลงไปใน AI สาธารณะ
4 ตัวอย่างพฤติกรรม Shadow AI ในชีวิตประจำวัน (ที่คุณอาจเผลอทำ)
1. ใช้ AI แปลเอกสารลับ/เอกสารการเงิน: คัดลอกข้อความจากสัญญาคู่ค้า หรือรายงานงบการเงินที่ยังไม่เผยแพร่ เข้าไปในเว็บแปลภาษา AI ฟรี
2. คัดลอกข้อความแชท/อีเมลลูกค้าให้ AI ช่วยสรุป: เพื่อเขียนตอบกลับให้เร็วขึ้น แต่ลืมไปว่าข้อความเหล่านั้นมีชื่อ เบอร์โทร และข้อมูลส่วนบุคคล (PII) ของลูกค้าอยู่
3. อัปโหลดภาพผลิตภัณฑ์ใหม่หรือแปลนงานให้ AI แต่งรูป: นำภาพร่างผลิตภัณฑ์ที่ยังไม่เปิดตัวขึ้นระบบ AI เพื่อทำสไลด์นำเสนอ
4. นำ Source Code ของบริษัทให้ AI ช่วยแก้ Bug: โดยไม่ได้ปิดตัวเลือกการนำโค้ดไปฝึกฝนโมเดล (Model Training)
นี่คือพฤติกรรมตัวอย่างที่เกิดขึ้นจริง และอาจสร้างความเสี่ยงให้กับองค์กรอย่างร้ายแรง!
7 ความเสี่ยงจาก Shadow AI ที่องค์กรต้องเผชิญ
เมื่อการใช้ AI ขาดการกำกับดูแล ความเสี่ยงจะไม่ได้ตกอยู่แค่ตัวพนักงาน แต่กระทบถึงความมั่นคงของทั้งองค์กร
● Data Leakage (ข้อมูลสำคัญรั่วไหล): ความลับทางการค้า แผนการตลาด หรือข้อมูลความลับบริษัทหลุดไปสู่สาธารณะ
● PDPA Violation (ผิดกฎหมายคุ้มครองข้อมูลส่วนบุคคล): การเอาข้อมูลส่วนตัวของลูกค้าหรือพนักงานใส่ลงใน AI โดยไม่มีฐานกฎหมายรองรับ อาจโดนโทษปรับทางปกครองสูงสุดถึง 5 ล้านบาท
● IP Leakage (ทรัพย์สินทางปัญญาหลุด): สิทธิบัตร โค้ดโปรแกรม หรือสูตรลับทางธุรกิจกลายเป็นของสาธารณะ
● Credential Exposure (รหัสผ่านหลุดร่วง): การเผลอวาง API Key หรือ Password ลงใน Prompt
● Compliance Risk (ผิดข้อบังคับและมาตรฐานสากล): องค์กรอาจผิดมาตรฐาน ISO/IEC 27001 หรือ ISO/IEC 27701
● AI Hallucination (AI มโนข้อมูลเท็จ): นำข้อมูลที่ AI สร้างขึ้นแบบผิดๆ ไปใช้ตัดสินใจทางธุรกิจจนเกิดความเสียหาย
● AI Agent ทำงานผิดพลาด: การใช้ระบบอัตโนมัติ (AI Agents) ที่ไม่มีการล็อกสิทธิการเข้าถึง อาจสั่งการระบบภายในผิดพลาดโดยไม่มีคนคุม
6 ขั้นตอนการรับมือ: จาก Shadow AI สู่ “Governance AI”
องค์กรไม่ควรรับมือ Shadow AI ด้วยการ “สั่งห้ามใช้ 100%” เพราะพนักงานจะแอบใช้อยู่ดี แต่ควรเปลี่ยนเป็นการสร้างแนวทางควบคุมที่ปลอดภัยผ่าน 6 ขั้นตอนสำคัญ:
1. DISCOVER (สำรวจ): ค้นหาว่าปัจจุบันพนักงานในองค์กรแอบใช้ AI แบรนด์ไหน และเครื่องมือใดอยู่บ้าง
2. DETECT (ตรวจจับ): ติดตั้งระบบช่วยตรวจสอบการรับ-ส่งข้อมูล หรือการใช้ AI จากบัญชีส่วนตัว (Personal Account)
3. CLASSIFY (จำแนกข้อมูล): กำหนดระดับความลับของข้อมูล เช่น ข้อมูลสาธารณะ, ข้อมูลใช้ภายใน และข้อมูลลับที่สุด เพื่อระบุว่าข้อมูลใด ห้าม ใส่ลงใน AI เด็ดขาด
4. CONTROL (ควบคุมการเข้าถึง): จัดหาเครื่องมือ Enterprise AI ที่ปลอดภัย (เช่น Microsoft Copilot Enterprise, ChatGPT Team/Enterprise) ที่รับประกันว่า จะไม่นำข้อมูลไปเทรนโมเดล ให้พนักงานใช้เป็นช่องทางหลัก
5. GOVERN (กำหนด AI Policy): ประกาศนโยบายการใช้ AI ในองค์กรให้ชัดเจน ทำข้อตกลงว่าสิ่งใดทำได้และสิ่งใดทำไม่ได้
6. MONITOR (ตรวจสอบต่อเนื่อง): ประเมินและเฝ้าระวังความเสี่ยงด้านข้อมูลอย่างสม่ำเสมอ
“Shadow AI ไม่ใช่ปัญหาที่เกิดจากการใช้ AI แต่เกิดจากการใช้ AI โดยไม่มี Visibility (การมองเห็น) และ Governance (การกำกับดูแล)”