
ในยุคที่เทคโนโลยีปัญญาประดิษฐ์ (Artificial Intelligence) เติบโตอย่างรวดเร็ว การแยกแยะว่าสิ่งใดคือเรื่องจริง หรือสิ่งใดคือเรื่องปลอมบนโลกออนไลน์กลายเป็นเรื่องยากยิ่งขึ้น คำกล่าวที่ว่า “สิบปากว่าไม่เท่าตาเห็น” อาจใช้ไม่ได้อีกต่อไปในยุคนี้ เพราะมิจฉาชีพเลือกใช้ AI Deepfake เข้ามาเป็นเครื่องมือหลักในการสร้างภัยคุกคามทางไซเบอร์
AI Deepfake คืออะไร?
AI Deepfake คือ เทคโนโลยีการสังเคราะห์สื่อที่ใช้ปัญญาประดิษฐ์ในการเรียนรู้และจดจำใบหน้า ท่าทาง และน้ำเสียงของคนจริงๆ แล้วนำมาสร้าง หรือดัดแปลงเป็น ภาพ เสียง หรือคลิปวิดีโอ ที่ทำให้บุคคลนั้นดูเหมือนกำลังพูดหรือทำกิจกรรมบางอย่างอยู่จริงๆ ทั้งที่ไม่เคยเกิดขึ้นเลย
กลไกการสร้าง Deepfake หลักๆ มี 2 รูปแบบ:
- การสลับใบหน้า (Face Swap / Face Wrap): การนำโครงหน้าหรือใบหน้าของบุคคลเป้าหมายไปซ้อนทับบนเรือนร่างของคนอื่น พร้อมเลียนแบบท่าทางและการขยับปากให้ดูเหมือนจริง
- การสร้างใหม่ทั้งหมด (Generative Model): การให้ AI ประมวลผลและสร้างทั้งภาพ รูปร่าง และเสียงขึ้นมาใหม่ทั้งหมดตั้งแต่ต้น
4 รูปแบบ Deepfake ที่พบได้บ่อย:
- เลียนภาพ: สร้างภาพนิ่งหรือสลับใบหน้าบุคคลจริงเข้ากับรูปภาพอื่นๆ
- เลียนเสียง (Voice Cloning): จำลองน้ำเสียงและจังหวะการพูด โดยใช้ตัวอย่างเสียงจริงเพียงไม่กี่วินาที
- เลียนวิดีโอ: ทำให้บุคคลดูเหมือนขยับและพูดบทสนทนาที่ถูกแต่งขึ้น
- สร้างเนื้อหาปลอม: ใช้ AI ช่วยสร้างข้อความ บริบท หรือบทสนทนาหลอกลวงให้สมจริงยิ่งขึ้น
มุกหลอกลวงยอดฮิตจาก AI Deepfake ที่ต้องระวัง!
มิจฉาชีพและแก๊งคอลเซ็นเตอร์ได้นำ AI Deepfake มาปรับใช้ในการโจมตีทางไซเบอร์ผ่านช่องทางต่างๆ ดังนี้:
- หลอกให้โอนเงิน (CEO Fraud & Impersonation): ปลอมวิดีโอคอล หรือสุ่มโทรปลอมเสียงเป็นผู้บริหาร คนรู้จัก หรือคนในครอบครัว เพื่อขอความช่วยเหลือด่วนและเร่งให้โอนเงิน
- หลอกขอข้อมูลส่วนตัว (Phishing & Identity Theft): ปลอมเป็นเจ้าหน้าที่รัฐ หรือสถาบันการเงิน เพื่อขอรหัสผ่าน, รหัส OTP หรือข้อมูลสำคัญ
- ปลอมตัวตนบนโลกออนไลน์: สร้างโปรไฟล์ปลอมโดยใช้รูปภาพและวิดีโอที่สร้างด้วย AI เพื่อสร้างความน่าเชื่อถือในการหลอกลงทุนหรือหลอกรักออนไลน์ (Romance Scam)
- สร้างข่าวปลอม (Fake News): นำคลิปวิดีโอและเสียงปลอมของบุคคลสาธารณะมาบิดเบือนข้อมูลเพื่อสร้างความเข้าใจผิดในสังคม
วิธีจับผิด AI Deepfake: สังเกตจุดสงสัยง่ายๆ ด้วยตนเอง
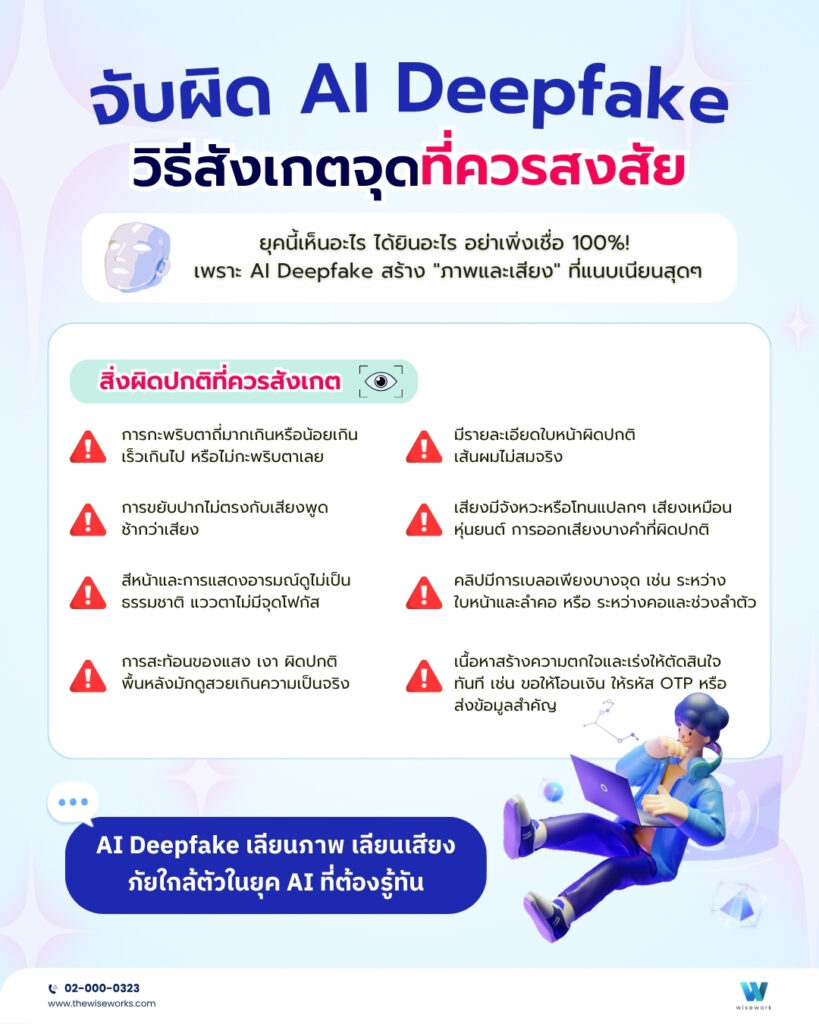
แม้ AI จะมีความฉลาดขึ้นเรื่อยๆ แต่สื่อที่ถูกสังเคราะห์ขึ้นมักจะยังทิ้ง “ข้อผิดพลาดเล็กๆ” เอาไว้เสมอ หากเราสังเกตอย่างถี่ถ้วนตามจุดเหล่านี้:
- การกะพริบตาถี่มากเกินหรือน้อยเกิน เร็วเกินไป หรือไม่กะพริบตาเลย
- การขยับปากไม่ตรงกับเสียงพูด ช้ากว่าเสียง
- สีหน้าและการแสดงอารมณ์ดูไม่เป็นธรรมชาติ แววตาไม่มีจุดโฟกัส
- การสะท้อนของแสง เงา ผิดปกติ พื้นหลังมักดูสวยเกินความเป็นจริง
- มีรายละเอียดใบหน้าผิดปกติ เส้นผมไม่สมจริง
- เสียงมีจังหวะหรือโทนแปลกๆ เสียงเหมือนหุ่นยนต์ การออกเสียงบางคำที่ผิดปกติ
- คลิปมีการเบลอเพียงบางจุด เช่น ระหว่างใบหน้าและลำคอ หรือ ระหว่างคอและช่วงลำตัว
- เนื้อหาสร้างความตกใจและเร่งให้ตัดสินใจทันที เช่น ขอให้โอนเงิน ให้สงรหัส OTP หรือส่งข้อมูลสำคัญ
วิธีป้องกันตนเองจาก AI Deepfake: หยุด → เช็ก → ยืนยัน
- หยุด (Pause): อย่าเพิ่งรีบเชื่อแม้จะเป็นวิดีโอหรือเสียงของคนที่คุ้นเคย
- เช็ก (Check): ตรวจสอบบริบทความสมเหตุสมผลของเรื่องราว และเช็กว่าสื่อนั้นมาจากช่องทางออฟฟิเชียลหรือไม่
- ยืนยัน (Confirm): ติดต่อกลับหาบุคคลนั้นโดยตรงผ่านเบอร์โทรศัพท์เดิม หรือช่องทางอื่นที่ไม่ใช่ช่องทางที่ติดต่อมา
- รักษาข้อมูลส่วนตัว: ห้ามส่งต่อรหัสผ่าน, รหัส OTP หรือข้อมูลทางการเงินเด็ดขาด
- คิดก่อนแชร์: ตรวจสอบความถูกต้องก่อนกดไลก์หรือแชร์ เพื่อไม่ให้กลายเป็นผู้กระจายข่าวปลอมโดยไม่ตั้งใจ
AI Deepfake และการสร้าง AI Literacy
แม้เทคโนโลยี AI Deepfake จะสร้างความเสี่ยงทางความปลอดภัย แต่ในมุมสร้างสรรค์ เทคโนโลยีนี้ก็นำไปใช้ประโยชน์ได้มากมาย เช่น การสร้างคอนเทนต์ในอุตสาหกรรมบันเทิง การแปลภาษาพร้อมปรับรูปปาก (Video Translation) หรือการใช้ในสื่อการเรียนการสอน
สิ่งสำคัญในยุคที่เทคโนโลยีพัฒนาอย่างรวดเร็ว คือการสร้าง AI Literacy (ความรู้เท่าทัน AI) ควบคู่ไปกับมาตรการรักษาความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) ภายในองค์กร เพื่อให้เราสามารถใช้ประโยชน์จาก AI ได้อย่างปลอดภัย และไม่ตกเป็นเหยื่อของภาพลวงและเสียงหลอกอีกต่อไป
แค่รหัสผ่านอย่างเดียวไม่พอ ต้อง MFA อีกชั้น เสริมความปลอดภัย