
ในยุคที่ภัยคุกคามทางไซเบอร์ (Cybersecurity Threats) มีความซับซ้อนและรุนแรงขึ้น การล็อคข้อมูลด้วยรหัสผ่านเพียงอย่างเดียวก็เหมือนการล็อคบ้านด้วยกุญแจเพียงชั้นเดียว หากแฮกเกอร์สามารถเดาหรือสุ่มรหัสผ่านได้เมื่อไร ข้อมูลสำคัญขององค์กรและส่วนตัวก็จะถูกบุกรุกทันที!
ด้วยเหตุนี้ แนวคิดความปลอดภัยแบบ Zero Trust (ไม่ไว้วางใจใคร จนกว่าจะได้รับการพิสูจน์) จึงเข้ามามีบทบาทสำคัญ โดยทุกคนต้องถูกตรวจสอบตัวตนทุกครั้งก่อนเข้าถึงระบบ MFA (Multi-Factor Authentication) จึงเปรียบเสมือนระบบล็อคบ้านหลายชั้นที่ช่วยตรวจสอบตัวตนให้แน่ใจก่อนเปิดประตูเสมอ
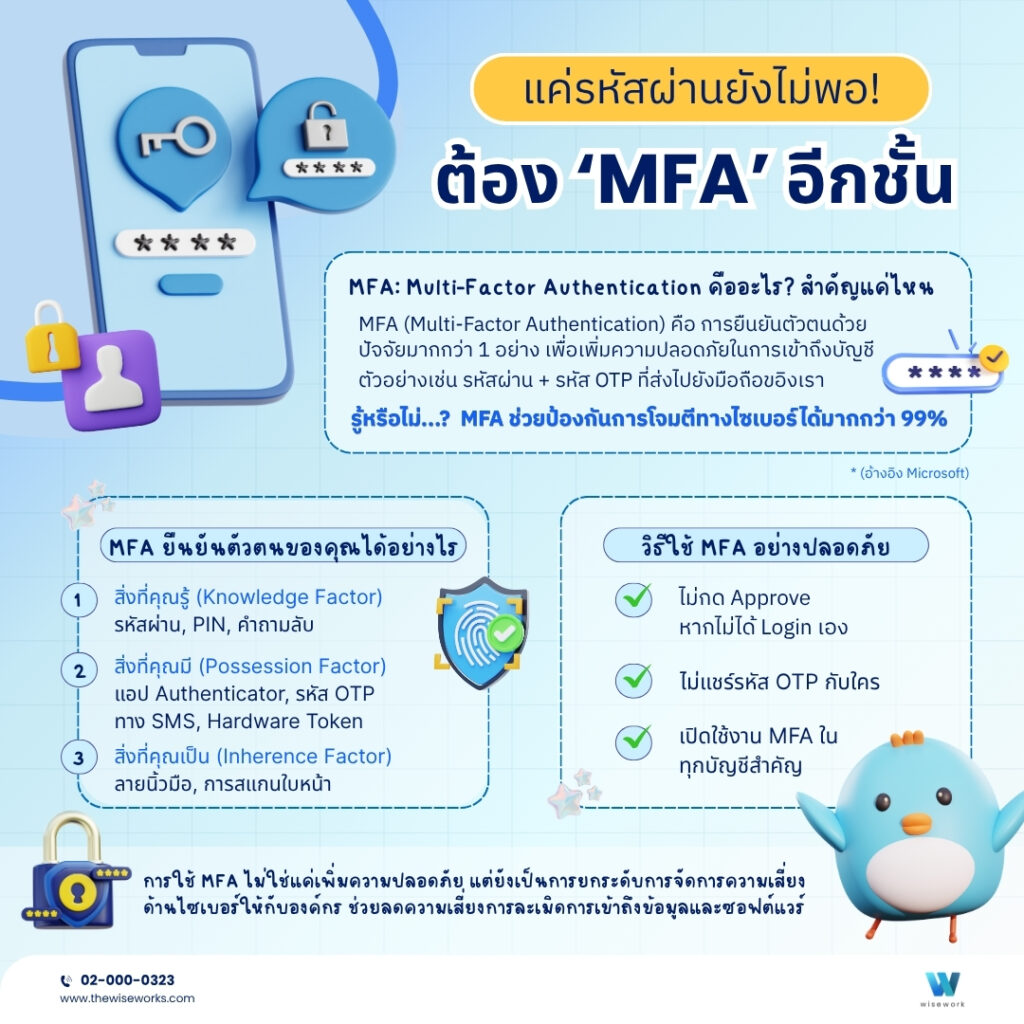
MFA (Multi-Factor Authentication) คืออะไร? สำคัญอย่างไร?
คือ ระบบการยืนยันตัวตนหลายปัจจัย โดยต้องใช้หลักฐานยืนยันตั้งแต่ 2 ปัจจัยขึ้นไปเพื่อเข้าสู่ระบบ เช่น การระบุรหัสผ่านควบคู่กับรหัส OTP (One-Time Password) ที่ส่งไปยังโทรศัพท์มือถือ หรือการยืนยันผ่าน แอป Authenticator
สถิติสำคัญ: ข้อมูลจาก Microsoft ระบุว่า การเปิดใช้งาน MFA สามารถช่วยป้องกันการโจมตีทางไซเบอร์และการถูกแฮกบัญชีได้มากกว่า 99%
MFA ยืนยันตัวตนของคุณอย่างไร? ผ่าน 3 ปัจจัยหลัก
กลไกการทำงานของ MFA จะช่วยตรวจสอบว่าคุณคือเจ้าของบัญชีตัวจริง โดยดึงข้อมูลจาก “3 ปัจจัย (3 Factors)” ที่แตกต่างกัน ดังนี้:
- สิ่งที่คุณรู้ (Knowledge Factor): ข้อมูลที่มีเพียงคุณคนเดียวที่รู้ เช่น รหัสผ่าน (Password), รหัส PIN หรือคำถามถาม-ตอบความปลอดภัย
- สิ่งที่คุณมี (Possession Factor): อุปกรณ์หรือวัตถุที่คุณครอบครอง เช่น แอปพลิเคชันยืนยันตัวตน (Authenticator App), รหัส OTP ทาง SMS หรือ Hardware Token (Security Key)
- สิ่งที่คุณเป็น (Inherence Factor): ข้อมูลชีวมิติส่วนบุคคล (Biometrics) เช่น การสแกนลายนิ้วมือ (Fingerprint) หรือการสแกนใบหน้า (Face ID)
3 วิธีใช้งาน MFA อย่างปลอดภัย
เพื่อป้องกันไม่ให้ตกเป็นเหยื่อของการหลอกลวงออนไลน์และการโจมตีแบบ Phishing ควรมียกการการใช้งานดังนี้:
- ไม่กด Approve หากไม่ได้ Login เอง: หากมีการแจ้งเตือนกดอนุมัติ (Push Notification) เด้งเข้ามาในมือถือโดยที่คุณไม่ได้เข้าสู่ระบบ ให้กดปฏิเสธทันที เพราะอาจมีผู้ไม่หวังดีกำลังพยายามพาสรหัสผ่านของคุณ
- ไม่แชร์รหัส OTP กับผู้อื่นเด็ดขาด: รหัส OTP เปรียบเสมือนกุญแจด่านสุดท้าย ห้ามเปิดเผยหรือส่งต่อให้ใครไม่ว่ากรณีใดๆ
- เปิดใช้งาน MFA ในทุกบัญชีสำคัญ: เริ่มต้นตั้งค่าทั้งในบัญชีอีเมลองค์กร, ระบบธนาคารออนไลน์ (Mobile Banking), แอปพลิเคชันทำงาน รวมถึงโซเชียลมีเดียส่วนตัว
ยกระดับความปลอดภัยองค์กรด้วย MFA และ Zero Trust
การนำระบบ MFA มาปรับใช้ ไม่ใช่เพียงแค่การเพิ่มขั้นตอนล็อกอิน แต่คือการ ยกระดับการบริหารจัดการความเสี่ยงด้านไซเบอร์ (Cyber Risk Management) ขององค์กรอย่างยั่งยืน ช่วยลดความเสี่ยงจากการละเมิดข้อมูล (Data Breach) ป้องกันการเข้าถึงซอฟต์แวร์โดยไม่ได้รับอนุญาต และสร้างความเชื่อมั่นให้กับลูกค้าและพันธมิตรทางธุรกิจ
ยกระดับความปลอดภัยข้อมูลส่วนบุคคลขั้นสูงสุด
ประกาศจากสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) หรือ PDPC ได้กำหนดมาตรการเร่งด่วนสำหรับหน่วยงานภาครัฐยกระดับการคุ้มครองข้อมูลส่วนบุคคลขั้นสูงสุด เพื่อป้องกันการรั่วไหลของข้อมูล โดยเน้นปรับปรุงการเข้าถึงและการรักษาความปลอดภัยทางเทคนิค หากละเลยมีโทษปรับ!!! โดยกำชับให้เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) กว่า 3,700 หน่วยงาน บังคับใช้มาตรการทางเทคนิคเพื่อยกระดับการคุ้มครองข้อมูลส่วนบุคคลขั้นสูงสุด ดังนี้:
1. ตั้งค่ารหัสผ่านใหม่ทันที (Password Policy):
- เปลี่ยน Username และ Password เข้าสู่ระบบใหม่ทันที
- หากใช้รหัสผ่านเดิมเกิน 3 เดือน ต้องเปลี่ยนทันที
- ข้อห้าม: ห้ามใช้ชื่อ วันเกิด หรือเลขประจำตัวประชาชนในการตั้งรหัสผ่าน
- ข้อกำหนด: รหัสผ่านต้องมีความยาวอย่างน้อย 12 ตัวอักษร และคาดเดายาก
2. มาตรการทางเทคนิคที่ต้องทำทันที (Technical Measures):
- เปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัย (MFA/ 2FA) ในทุกระบบที่มีข้อมูลส่วนบุคคล
- ปรับปรุงระบบให้เข้าใช้งานด้วย ThaID หรือระบบยืนยันตัวตนกลางของภาครัฐ
- ทำการเข้ารหัสข้อมูล (Encryption) ทั้งขณะจัดเก็บและรับส่ง
- อัปเดตแพตช์ (Patch) ความปลอดภัยทันทีที่มีการแจ้งเตือน
- สำรองข้อมูล (Backup) อย่างสม่ำเสมอ
3. จำกัดสิทธิ์การเข้าถึงข้อมูล (Access Control):
- ให้สิทธิ์การเข้าถึงข้อมูลส่วนบุคคลตามหลัก Need-to-Know Basis (รู้เท่าที่จำเป็นต้องใช้ปฏิบัติงานเท่านั้น) อนุญาตให้เข้าถึงข้อมูลเฉพาะผู้ที่จำเป็นต้องใช้ตามหน้าที่ที่ได้รับมอบหมายเท่านั้น
หากหน่วยงานภาครัฐละเลยไม่ดำเนินการตามข้อกำหนดข้างต้น จะถือว่า “ไม่ได้จัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม” ตามมาตรา 37(1) แห่ง พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ซึ่งมี โทษปรับทางปกครองสูงสุดไม่เกิน 3 ล้านบาท และอาจมีความผิดตามกฎหมายอื่นที่เกี่ยวข้อง
*หมายเหตุ ประกาศฯ สคส. ณ วันที่ 12 สิงหาคม 2569 รายละเอียดเพิ่มเติม คลิก