ข้อมูลส่วนบุคคลในโลกออนไลน์…ปกป้องอย่างไรให้ปลอดภัย
รู้หรือไม่? ข้อมูลส่วนบุคคลของเรามีค่ามากกว่าเงินในบัญชี มิจฉาชีพสามารถนำข้อมูลไป สวมรอยตัวตน เปิดบัญชีม้า สมัครสินเชื่อหรือกู้เงิน ใช้ก่ออาชญากรรมทางไซเบอร์
ข้อมูลทั่วไป เช่น ชื่อ เบอร์ โทร อีเมล ว่าอันตรายแล้ว แต่ “ข้อมูลอ่อนไหว” เช่น ลายนิ้วมือ ม่านตา ข้อมูลสุขภาพ เลขบัตรเครดิต หากรั่วไหลแล้ว ไม่สามารถเปลี่ยนใหม่ได้เหมือนการเปลี่ยนรหัสผ่าน ดังนั้นควรระมัดระวังในการเปิดเผยข้อมูลทุกครั้ง
ปัจจุบันมิจฉาชีพมีวิธีหลอกลวงที่แนบเนียนมากขึ้น พัฒนารูปแบบการหลอกลวงอย่างต่อเนื่อง และมักอาศัยความไว้วางใจหรือความเร่งด่วนในการหลอกลวงผู้ใช้งาน ภัยไซเบอร์ที่พบบ่อย ได้แก่
- Phishing แฮกเกอร์ส่ง SMS หรืออีเมลปลอม พร้อมลิงก์หลอกให้กรอกข้อมูลส่วนตัว
- Social Engineering การหลอกลวงด้วยความไว้ใจ ความเร่งด่วน หรือความกลัว เช่น แอบอ้างเป็นเจ้าหน้าที่รัฐหรือธนาคาร
- Quishing (QR Code Phishing) การนำ QR Code ปลอมไปแปะทับของจริง เพื่อหลอกให้โอนเงินเข้าบัญชีมิจฉาชีพ
- ไฟล์ APK อันตราย การติดตั้งแอปจากแหล่งที่ไม่น่าเชื่อถือ อาจทำให้เครื่องติด Spyware หรือ Ransomware ได้
ก่อนคลิก ก่อนสแกน ก่อนติดตั้ง ควรตรวจสอบทุกครั้ง เพราะเพียงความประมาทเพียงครั้งเดียว อาจทำให้ข้อมูลสำคัญรั่วไหลได้!
การสร้างพฤติกรรมการใช้งานดิจิทัลอย่างปลอดภัย สามารถช่วยลดความเสี่ยงจากการถูกหลอกลวงและข้อมูลรั่วไหลได้
- ตรวจสอบ URL และชื่อบัญชีปลายทางทุกครั้งก่อนโอนเงิน
- ห้ามเปิดเผยรหัส OTP หรือรหัสผ่านให้บุคคลอื่น แม้จะอ้างว่าเป็นเจ้าหน้าที่ก็ตาม
- หลีกเลี่ยงการติดตั้งไฟล์ .APK หรือแอปจากแหล่งที่ไม่น่าเชื่อถือ
- ไม่ควรโพสต์ตั๋วเครื่องบิน บัตรโดยสาร หรือข้อมูลส่วนตัวลงบนโซเชียลมีเดีย เพราะอาจกลายเป็น Digital Footprint ที่ถูกนำไปใช้ในทางที่ผิดได้
หากเผลอคลิกลิงก์ปลอม ดาวน์โหลดไฟล์อันตราย หรือสงสัยว่าข้อมูลถูกขโมย อย่าตกใจ ให้รีบดำเนินการดังนี้
- ตัดการเชื่อมต่ออินเทอร์เน็ตทันที หรือเปิดโหมดเครื่องบิน
- เปลี่ยนรหัสผ่าน โดยใช้อุปกรณ์ที่ปลอดภัยอีกเครื่อง
- ติดต่อธนาคารเพื่ออายัดบัญชีหรือระงับธุรกรรมโดยเร็วที่สุด
- แจ้งความออนไลน์ผ่านเว็บไซต์ https://thaipoliceonline.go.th เท่านั้น
ยิ่งดำเนินการได้เร็วเท่าไร ก็ยิ่งลดความเสียหายได้มากขึ้น
ขอบคุณข้อมูลจาก สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
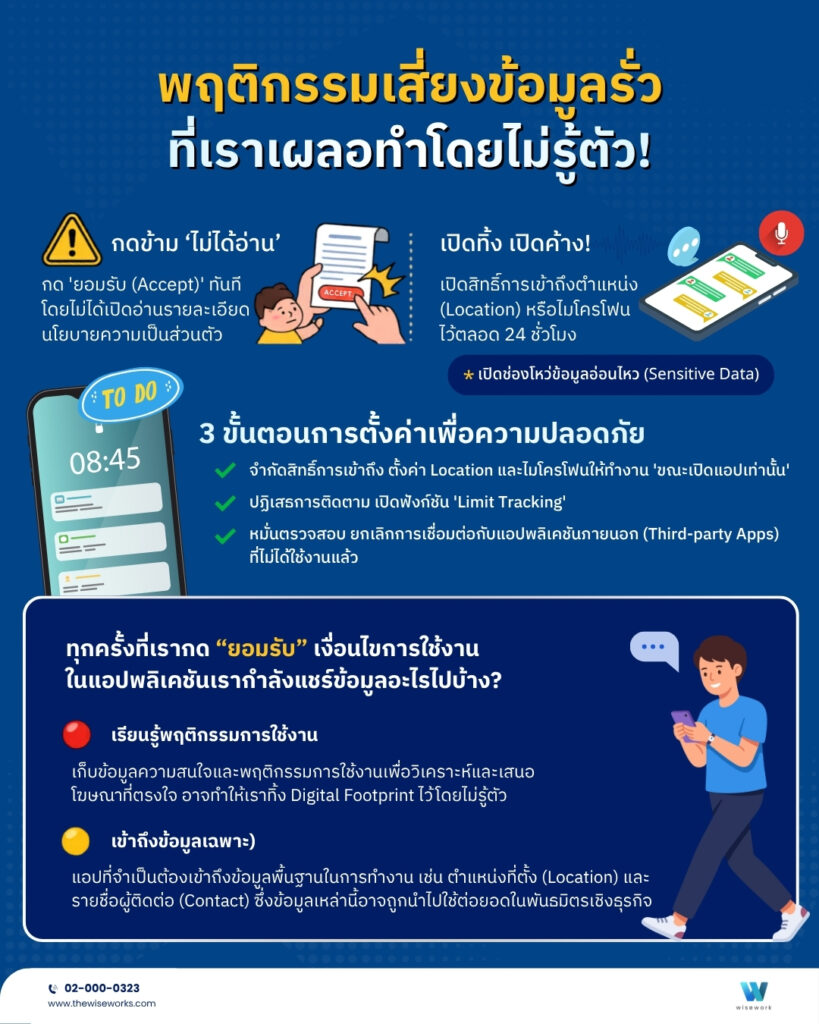
รู้หรือไม่ พฤติกรรมเคยชินที่เรามักเผลอทำโดยไม่รู้ตัวเหล่านี้ เสี่ยงทำข้อมูลรั่วไหล !!!
- กดข้าม ไม่ได้อ่าน: นิสัยชอบกด Accept เงื่อนไขบริการไปก่อนเพื่อความรวดเร็ว
- เปิดทิ้ง เปิดค้าง!: เปิดสิทธิ์การเข้าถึงตำแหน่ง (Location) หรือไมโครโฟนทิ้งไว้ตลอดเวลา
3 ขั้นตอนการตั้งค่าเพื่อความปลอดภัย
- จำกัดสิทธิ์เข้าถึง Location และไมโครโฟน ให้ทำงาน “ขณะเปิดแอปเท่านั้น”
- ตั้งค่า “ปฏิเสธการติดตามพฤติกรรม” (Limit Tracking)
- หมั่นเช็กและยกเลิกการเชื่อมต่อแอปภายนอก (Third-party Apps) ที่ไม่ได้ใช้งาน
“เคยสงสัยไหมว่าเรากำลังแชร์ข้อมูลอะไรไปบ้าง… ทุกครั้งที่เรากด ‘ยอมรับ’ เงื่อนไขการใช้งานในแอปพลิเคชัน?”
- รู้พฤติกรรมการใช้งาน: แพลตฟอร์มเหล่านี้จะเก็บข้อมูลความสนใจและพฤติกรรมการใช้งาน เพื่อนำไปวิเคราะห์และนำเสนอโฆษณาที่ตรงใจคุณ (Targeted Ads) ซึ่งอาจทำให้คุณทิ้งรอยเท้าดิจิทัล (Digital Footprint) ไว้โดยไม่รู้ตัว
- เข้าถึงข้อมูลเฉพาะ: เป็นแอปที่จำเป็นต้องเข้าถึงข้อมูลพื้นฐานในการทำงาน เช่น ตำแหน่งที่ตั้ง (Location) และรายชื่อผู้ติดต่อ (Contact) ซึ่งข้อมูลเหล่านี้อาจถูกนำไปประมวลผลเพื่อสิทธิประโยชน์ในเชิงธุรกิจหรือบริการอื่นๆ เพิ่มเติม
สำหรับการใช้งานแอปพลิเคชันเหล่านี้ ควรจำกัดสิทธิ์การเข้าถึงข้อมูลตำแหน่งที่ตั้ง (Location) และไมโครโฟนให้ทำงานเฉพาะ “ขณะเปิดแอป” เท่านั้น พร้อมตั้งค่า “ปฏิเสธการติดตามพฤติกรรม” (Limit Tracking) เพื่อลดปริมาณข้อมูลที่อัลกอริทึมจะจัดเก็บเกินความจำเป็น และควรหมั่นยกเลิกการเชื่อมต่อกับแอปพลิเคชันภายนอก (Third-party Apps) ที่ไม่ได้ใช้งาน เพื่ออุดช่องโหว่การรั่วไหลของข้อมูลในระยะยาว